Domain 360selfie.de kaufen?
Wir ziehen mit dem Projekt
360selfie.de um.
Sind Sie am Kauf der Domain
360selfie.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 360selfie.de kaufen?
Ist das Criminal Enterprise Starterpack in GTA V ein Add-On oder das ganze Spiel?
Das Criminal Enterprise Starterpack ist kein eigenständiges Spiel, sondern ein Add-On für GTA V. Es enthält verschiedene In-Game-Gegenstände und Inhalte, die den Spielern den Einstieg in das Spiel erleichtern sollen. Um das Starterpack nutzen zu können, benötigt man eine Kopie des Hauptspiels GTA V. **
Was heist Add On?
Ein Add-On ist eine Erweiterung oder Zusatzfunktion für eine bestehende Software oder Anwendung. Es kann dazu verwendet werden, um zusätzliche Funktionen hinzuzufügen, die nicht im ursprünglichen Programm enthalten sind. Add-Ons können beispielsweise in Form von Plugins, Erweiterungen oder Modulen vorliegen und können von Benutzern heruntergeladen und installiert werden, um die Funktionalität der Software zu erweitern. Sie bieten eine flexible Möglichkeit, um die Software an die individuellen Bedürfnisse und Vorlieben der Benutzer anzupassen. In vielen Fällen sind Add-Ons auch von Drittanbietern entwickelt und können sowohl kostenlos als auch kostenpflichtig sein. **

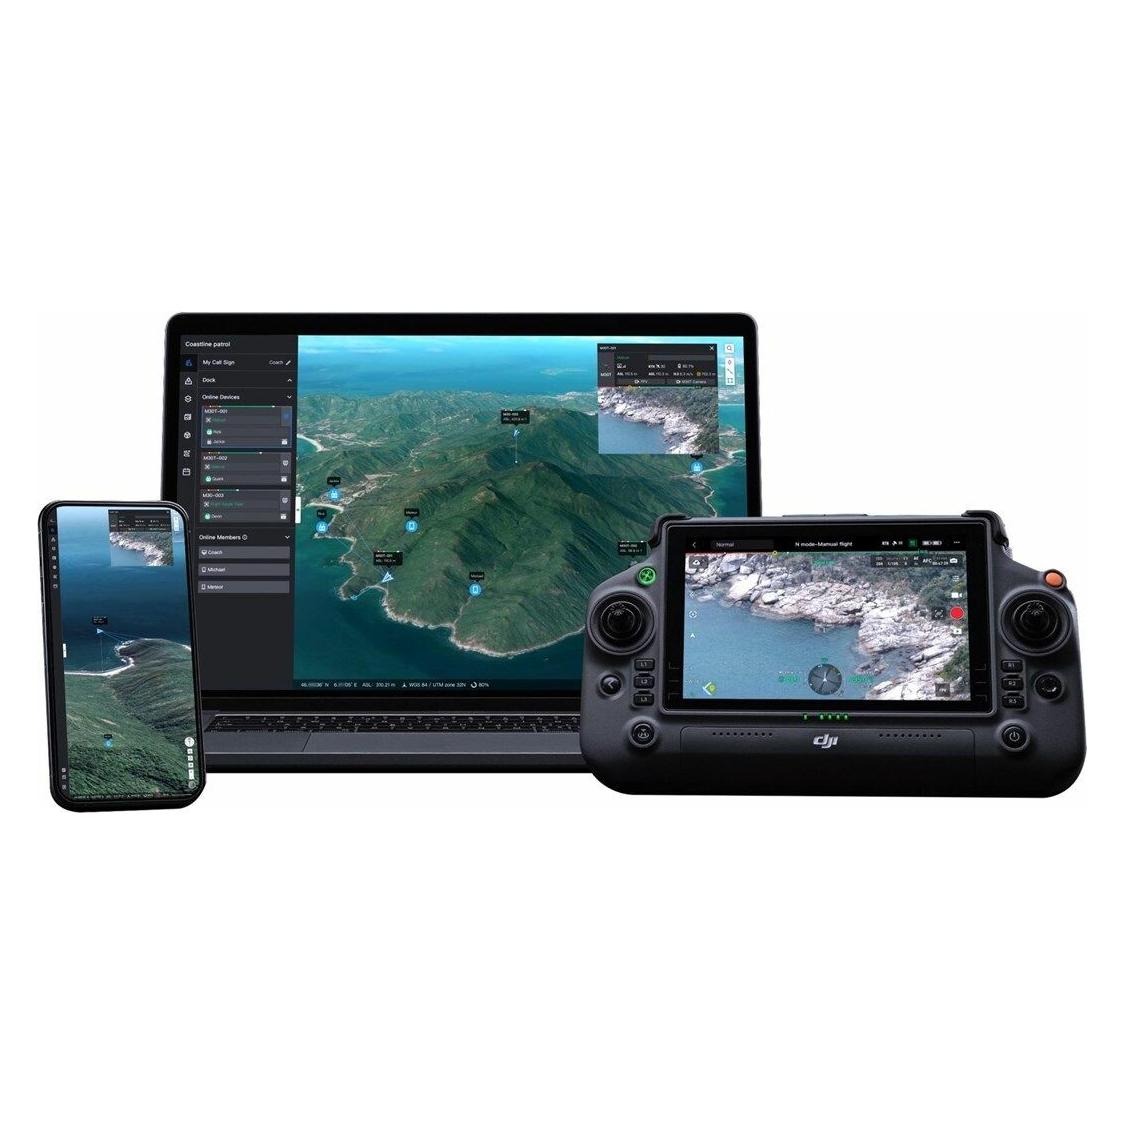
Ähnliche Suchbegriffe für DJI-Enterprise-Add-on-FlightHub
Top-Angebote
Produkte zum Begriff DJI-Enterprise-Add-on-FlightHub:
-
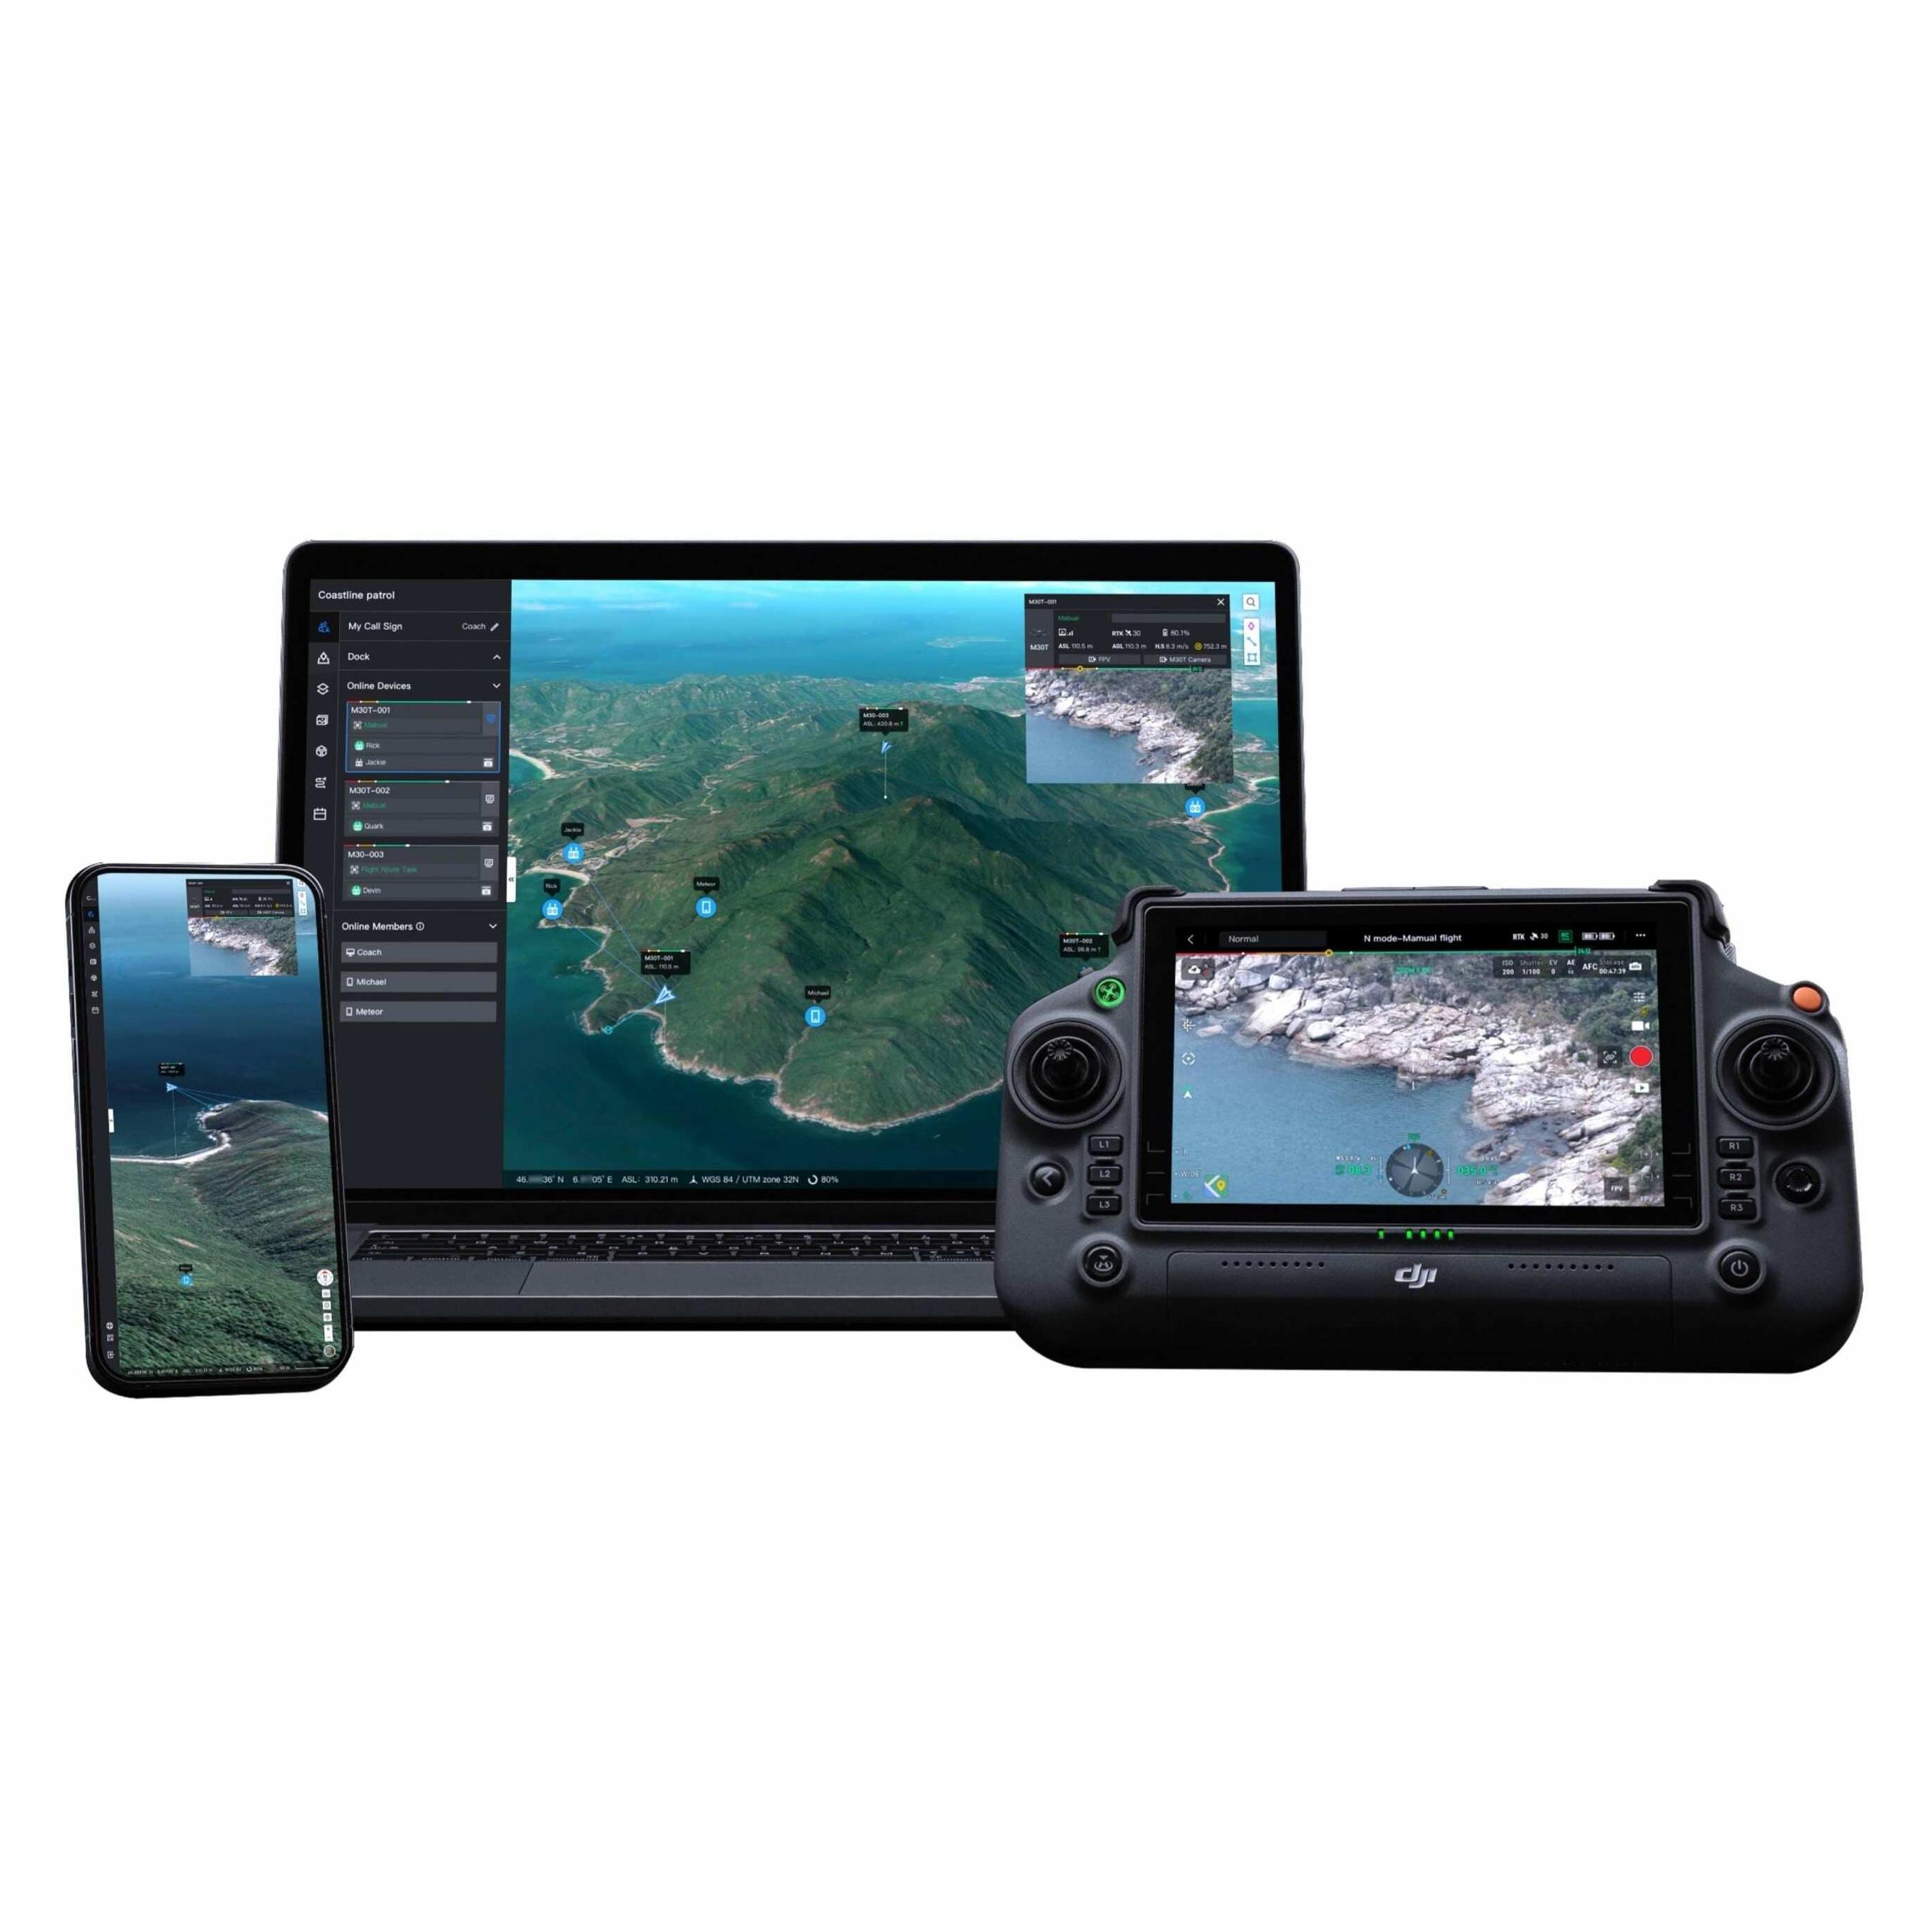
Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-OnRed Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On – zusätzliche Sicherheitsabdeckung für virtualisierte RHEL-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die virtualisierte Red Hat Enterprise Linux Umgebungen mit zusätzlicher Security-Select-Abdeckung betreiben möchten. Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On ist eine professionelle Red Hat Add-On-Subskriptionslösung für Unternehmen, die Red Hat Enterprise Linux in virtualisierten Datacenter-Umgebungen betreiben und zusätzliche sicherheitsbezogene Anforderungen strukturierter abdecken möchten. Die Lösung richtet sich an Organisationen, die viele virtuelle RHEL-Systeme in einer zentral geplanten Infrastruktur einsetzen und gleichzeitig Anforderungen rund um Schwachstellenmanagement, Compliance, Audits und sicherheitsrelevante Nachweise berücksichtigen müssen. Der Security-Select-Anteil unterstützt dabei, ausgewählte CVE-bezogene Anforderungen und zusätzliche Sicherheitsprozesse gezielter in vorhandene Betriebsabläufe einzubinden. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Virtualisierung, Security, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Plattformteams, Security-Verantwortliche, Compliance-Teams, Systemadministratoren und Organisationen, die Red Hat Enterprise Linux in dichten virtuellen Umgebungen professionell betreiben möchten. In solchen Infrastrukturen müssen virtuelle Systeme zuverlässig bereitgestellt, aktualisiert, überwacht und in Sicherheitsprozesse eingebunden werden. Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On schafft dafür eine strukturierte Grundlage und unterstützt Unternehmen dabei, Virtualisierung, Betriebssystemverwaltung und zusätzliche Sicherheitsanforderungen besser miteinander zu verbinden. Für virtualisierte Datacenter mit vielen RHEL-Systemen Red Hat Enterprise Linux for Virtual Datacenters ist für Unternehmen interessant, die Red Hat Enterprise Linux in virtualisierten Serverlandschaften einsetzen und dabei einen klaren Subskriptionsrahmen für dichte Virtualisierungsumgebungen benötigen. Die Lösung unterstützt Organisationen dabei, RHEL-Gastsysteme in unterstützten Virtualisierungsumgebungen strukturiert zu betreiben und langfristig in die eigene Plattformstrategie einzuordnen. Gerade bei größeren virtuellen Umgebungen ist ein einheitlicher Betriebsansatz wichtig. Systeme, Updates, Sicherheitsvorgaben, Lifecycle-Anforderungen und interne Administrationsprozesse müssen nachvollziehbar zusammenspielen. Diese Add-On-Subskription ergänzt den sicherheitsorientierten Rahmen und unterstützt Unternehmen dabei, zusätzliche Sicherheitsanforderungen kontrollierter zu berücksichtigen. Security Select 10 Pack für zusätzliche Sicherheitsanforderungen Der Security Select 10 Pack Add-On-Anteil richtet sich an Unternehmen, die über die reguläre Sicherheitsabdeckung hinaus zusätzliche sicherheitsorientierte Anforderungen berücksichtigen möchten. Dies ist besonders relevant in regulierten, auditnahen oder stark risikobewussten IT-Umgebungen, in denen Schwachstellenbewertungen, CVE-bezogene Prozesse, interne Nachweise und Compliance-Vorgaben eine zentrale Rolle spielen. Das Add-On unterstützt Unternehmen dabei, ausgewählte Sicherheitsanforderungen gezielter in vorhandene Patch-, Risiko- und Compliance-Prozesse einzubinden. Der konkrete Einsatz sollte anhand der bestehenden Red Hat Enterprise Linux Umgebung, der vorhandenen Virtualisierungslandschaft, der Sicherheitsvorgaben und der jeweiligen Red Hat Bedingungen bewertet werden. Geeignet für sicherheitsbewusste Virtualisierungsumgebungen In professionellen Unternehmensarchitekturen sind virtualisierte Linux-Server häufig ein zentraler Bestandteil geschäftskritischer Anwendungen, Plattformdienste und Infrastrukturprozesse. Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen RHEL-, Virtualisierungs-, Betriebs- und Compliance-Prozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux in virtuellen Datacenter-Umgebungen einsetzen und gleichzeitig eine präzisere Abdeckung ausgewählter Sicherheitsanforderungen benötigen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Systemverwaltung, Nachweispflichten und langfristige Plattformstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Add-On...1296,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Enterprise Linux Server, Security Select Add-On, Single (Physical or Virtual Nodes)Red Hat Enterprise Linux Server, Security Select Add-On – erweiterte Sicherheitsabdeckung für RHEL Server-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die zusätzliche Sicherheitsanforderungen, Audit-Vorgaben und CVE-bezogene Prozesse in Red Hat Enterprise Linux Server-Umgebungen strukturierter abdecken möchten. Red Hat Enterprise Linux Server, Security Select Add-On, Single (Physical or Virtual Nodes) ist eine professionelle Red Hat Add-On-Subskription für Unternehmen, die ihre Red Hat Enterprise Linux Server-Umgebungen um eine zusätzliche sicherheitsorientierte Abdeckung erweitern möchten. Die Lösung richtet sich an Organisationen, die neben regulären Sicherheitsprozessen zusätzliche Anforderungen rund um Schwachstellenmanagement, Compliance, Audits und CVE-bezogene Nachweise berücksichtigen müssen. Sie eignet sich besonders für IT-Umgebungen, in denen Sicherheitsbewertungen, regulatorische Vorgaben oder interne Richtlinien eine besonders genaue Betrachtung von Sicherheitsupdates und Schwachstellen erfordern. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Security, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Security-Teams, Compliance-Verantwortliche, Systemadministratoren und Organisationen, die Red Hat Enterprise Linux Server in sicherheitskritischen oder stark regulierten Umgebungen betreiben. In vielen Unternehmen reicht es nicht aus, Betriebssysteme nur allgemein aktuell zu halten. Zusätzlich müssen Sicherheitslücken bewertet, Maßnahmen dokumentiert, Audit-Anforderungen erfüllt und interne Vorgaben nachvollziehbar umgesetzt werden. Das Security Select Add-On unterstützt dabei, solche Anforderungen strukturierter in vorhandene Betriebs- und Sicherheitsprozesse einzubinden. Zusätzliche Sicherheitsabdeckung für RHEL Server Das Red Hat Enterprise Linux Server Security Select Add-On erweitert den sicherheitsorientierten Rahmen für entsprechend berechtigte Red Hat Enterprise Linux Server-Umgebungen. Unternehmen erhalten damit eine zusätzliche Grundlage, um bestimmte Schwachstellen- und Sicherheitsanforderungen gezielter zu berücksichtigen und in bestehende Patch-, Compliance- und Risikomanagementprozesse einzubinden. Gerade in regulierten Branchen, auditpflichtigen Organisationen oder sicherheitsbewussten IT-Umgebungen ist eine klare Vorgehensweise beim Umgang mit CVEs wichtig. Das Add-On unterstützt Unternehmen dabei, Sicherheitsanforderungen transparenter zu bewerten, interne Nachweise besser vorzubereiten und den weiteren Betrieb von RHEL Server-Umgebungen strukturierter zu planen. Für Compliance, Audits und CVE-bezogene Anforderungen Red Hat Enterprise Linux Server, Security Select Add-On passt zu Unternehmen, die zusätzliche Sicherheitsanforderungen nicht ad hoc, sondern im Rahmen einer klaren Red Hat Subskriptionsgrundlage abbilden möchten. Die Lösung unterstützt typische Szenarien rund um Schwachstellenmanagement, Compliance-nahe IT-Prozesse, Sicherheitsbewertungen, interne Kontrollen, Audit-Vorbereitung und die strukturierte Dokumentation sicherheitsrelevanter Maßnahmen. Der konkrete Einsatz sollte anhand der vorhandenen Red Hat Enterprise Linux Server-Umgebung, der bestehenden Subskriptionsbasis, der eingesetzten Lifecycle-Add-Ons, der Sicherheitsanforderungen und der jeweiligen Red Hat Bedingungen bewertet werden. Besonders bei produktiven und regulierten Serverumgebungen ist es sinnvoll, Patch-Strategie, CVE-Bewertung, Supportbedarf, Compliance-Vorgaben und langfristige Plattformplanung gemeinsam zu betrachten. So lässt sich das Add-On sauber in IT-, Sicherheits-, Einkaufs- und Budgetprozesse einordnen. Geeignet für sicherheitskritische Enterprise-Linux-Umgebungen In professionellen Unternehmensarchitekturen sind Linux-Server häufig ein zentraler Bestandteil geschäftskritischer Anwendungen, Plattformdienste und Infrastrukturprozesse. Das Red Hat Enterprise Linux Server Security Select Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen Betriebs-, Compliance- und Supportprozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux Server in sensiblen, regulierten oder auditnahen Bereichen einsetzen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Nachweispflichten, Risikobewertung und langfristige Sicherheitsstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Subskriptionsumfang: Single Physical or Virtual Node Der Umfang Single (Physical or Virtual Nodes) beschreibt d...127,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Add On?
Ein Add-On ist eine Erweiterung oder Zusatzfunktion, die einer bestehenden Software hinzugefügt wird, um deren Funktionalität zu erweitern oder zu verbessern. Diese können von Drittanbietern entwickelt werden und sind oft als separate Module oder Plugins verfügbar. Add-Ons können beispielsweise neue Features, Werkzeuge, Designs oder Integrationen bieten, um die Benutzererfahrung zu optimieren. Sie ermöglichen es den Nutzern, ihre Software individuell anzupassen und an ihre spezifischen Anforderungen anzupassen. Ein Add-On kann sowohl kostenpflichtig als auch kostenlos sein, je nach Entwickler und Funktionsumfang. **
-
Ist das Add-On beschädigt?
Es ist möglich, dass das Add-On beschädigt ist, wenn es nicht ordnungsgemäß funktioniert oder Fehlermeldungen angezeigt werden. Es könnte verschiedene Gründe für eine Beschädigung geben, wie zum Beispiel eine fehlerhafte Installation oder Konflikte mit anderen Programmen. Es kann hilfreich sein, das Add-On neu zu installieren oder den Entwickler um Unterstützung zu bitten. **
-
Ist dieses Add-On sicher?
Es ist schwierig, die Sicherheit eines Add-Ons ohne weitere Informationen zu beurteilen. Es ist ratsam, Bewertungen und Rezensionen anderer Benutzer zu lesen, um eine Vorstellung von der Sicherheit des Add-Ons zu bekommen. Zusätzlich kann es hilfreich sein, nach Informationen über den Entwickler und eventuelle Sicherheitslücken oder Datenschutzbedenken zu suchen. **
-
Wie installiere ich ein Add On?
Um ein Add-On zu installieren, öffne zuerst den Webbrowser, in dem du das Add-On installieren möchtest. Suche dann nach dem Add-On, das du installieren möchtest, entweder auf der offiziellen Website des Add-Ons oder im Add-On-Verzeichnis deines Browsers. Klicke auf den Installationsbutton oder Link und folge den Anweisungen, um das Add-On zu installieren. Nach der Installation wird das Add-On in der Regel automatisch aktiviert und kann sofort verwendet werden. Stelle sicher, dass du Add-Ons nur aus vertrauenswürdigen Quellen installierst, um die Sicherheit deines Browsers zu gewährleisten. **
Wie kann ich Add On deaktivieren?
Um ein Add-On zu deaktivieren, öffnen Sie zuerst den Browser, in dem das Add-On installiert ist. Gehen Sie dann zu den Einstellungen oder Optionen des Browsers. Suchen Sie nach der Registerkarte "Erweiterungen" oder "Add-Ons". Dort können Sie das gewünschte Add-On auswählen und die Deaktivierungsoption auswählen. Bestätigen Sie die Deaktivierung, und das Add-On sollte nun nicht mehr aktiv sein. Wenn Sie weitere Hilfe benötigen, können Sie auch die Support-Seite des Browser-Anbieters konsultieren. **
Was ist ein Add On bei Spielen?
Ein Add-On bei Spielen ist zusätzlicher Inhalt, der nach der Veröffentlichung des Hauptspiels veröffentlicht wird. Es kann neue Level, Charaktere, Waffen, Missionen oder Storylines enthalten, um das Spielerlebnis zu erweitern. Oftmals müssen Spieler für Add-Ons zusätzlich bezahlen, aber es gibt auch kostenlose Add-Ons. Sie können das Hauptspiel erheblich verändern oder verbessern und den Spielern neue Herausforderungen und Möglichkeiten bieten. Add-Ons sind eine beliebte Möglichkeit für Entwickler, die Lebensdauer eines Spiels zu verlängern und die Spielerbindung zu erhöhen. **
Top-Angebote
Produkte zum Begriff DJI-Enterprise-Add-on-FlightHub:
-
Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-OnRed Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On – zusätzliche Sicherheitsabdeckung für virtualisierte RHEL-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die virtualisierte Red Hat Enterprise Linux Umgebungen mit zusätzlicher Security-Select-Abdeckung betreiben möchten. Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On ist eine professionelle Red Hat Add-On-Subskriptionslösung für Unternehmen, die Red Hat Enterprise Linux in virtualisierten Datacenter-Umgebungen betreiben und zusätzliche sicherheitsbezogene Anforderungen strukturierter abdecken möchten. Die Lösung richtet sich an Organisationen, die viele virtuelle RHEL-Systeme in einer zentral geplanten Infrastruktur einsetzen und gleichzeitig Anforderungen rund um Schwachstellenmanagement, Compliance, Audits und sicherheitsrelevante Nachweise berücksichtigen müssen. Der Security-Select-Anteil unterstützt dabei, ausgewählte CVE-bezogene Anforderungen und zusätzliche Sicherheitsprozesse gezielter in vorhandene Betriebsabläufe einzubinden. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Virtualisierung, Security, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Plattformteams, Security-Verantwortliche, Compliance-Teams, Systemadministratoren und Organisationen, die Red Hat Enterprise Linux in dichten virtuellen Umgebungen professionell betreiben möchten. In solchen Infrastrukturen müssen virtuelle Systeme zuverlässig bereitgestellt, aktualisiert, überwacht und in Sicherheitsprozesse eingebunden werden. Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On schafft dafür eine strukturierte Grundlage und unterstützt Unternehmen dabei, Virtualisierung, Betriebssystemverwaltung und zusätzliche Sicherheitsanforderungen besser miteinander zu verbinden. Für virtualisierte Datacenter mit vielen RHEL-Systemen Red Hat Enterprise Linux for Virtual Datacenters ist für Unternehmen interessant, die Red Hat Enterprise Linux in virtualisierten Serverlandschaften einsetzen und dabei einen klaren Subskriptionsrahmen für dichte Virtualisierungsumgebungen benötigen. Die Lösung unterstützt Organisationen dabei, RHEL-Gastsysteme in unterstützten Virtualisierungsumgebungen strukturiert zu betreiben und langfristig in die eigene Plattformstrategie einzuordnen. Gerade bei größeren virtuellen Umgebungen ist ein einheitlicher Betriebsansatz wichtig. Systeme, Updates, Sicherheitsvorgaben, Lifecycle-Anforderungen und interne Administrationsprozesse müssen nachvollziehbar zusammenspielen. Diese Add-On-Subskription ergänzt den sicherheitsorientierten Rahmen und unterstützt Unternehmen dabei, zusätzliche Sicherheitsanforderungen kontrollierter zu berücksichtigen. Security Select 10 Pack für zusätzliche Sicherheitsanforderungen Der Security Select 10 Pack Add-On-Anteil richtet sich an Unternehmen, die über die reguläre Sicherheitsabdeckung hinaus zusätzliche sicherheitsorientierte Anforderungen berücksichtigen möchten. Dies ist besonders relevant in regulierten, auditnahen oder stark risikobewussten IT-Umgebungen, in denen Schwachstellenbewertungen, CVE-bezogene Prozesse, interne Nachweise und Compliance-Vorgaben eine zentrale Rolle spielen. Das Add-On unterstützt Unternehmen dabei, ausgewählte Sicherheitsanforderungen gezielter in vorhandene Patch-, Risiko- und Compliance-Prozesse einzubinden. Der konkrete Einsatz sollte anhand der bestehenden Red Hat Enterprise Linux Umgebung, der vorhandenen Virtualisierungslandschaft, der Sicherheitsvorgaben und der jeweiligen Red Hat Bedingungen bewertet werden. Geeignet für sicherheitsbewusste Virtualisierungsumgebungen In professionellen Unternehmensarchitekturen sind virtualisierte Linux-Server häufig ein zentraler Bestandteil geschäftskritischer Anwendungen, Plattformdienste und Infrastrukturprozesse. Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen RHEL-, Virtualisierungs-, Betriebs- und Compliance-Prozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux in virtuellen Datacenter-Umgebungen einsetzen und gleichzeitig eine präzisere Abdeckung ausgewählter Sicherheitsanforderungen benötigen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Systemverwaltung, Nachweispflichten und langfristige Plattformstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Add-On...1296,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Criminal Enterprise Starterpack in GTA V ein Add-On oder das ganze Spiel?
Das Criminal Enterprise Starterpack ist kein eigenständiges Spiel, sondern ein Add-On für GTA V. Es enthält verschiedene In-Game-Gegenstände und Inhalte, die den Spielern den Einstieg in das Spiel erleichtern sollen. Um das Starterpack nutzen zu können, benötigt man eine Kopie des Hauptspiels GTA V. **
-
Was heist Add On?
Ein Add-On ist eine Erweiterung oder Zusatzfunktion für eine bestehende Software oder Anwendung. Es kann dazu verwendet werden, um zusätzliche Funktionen hinzuzufügen, die nicht im ursprünglichen Programm enthalten sind. Add-Ons können beispielsweise in Form von Plugins, Erweiterungen oder Modulen vorliegen und können von Benutzern heruntergeladen und installiert werden, um die Funktionalität der Software zu erweitern. Sie bieten eine flexible Möglichkeit, um die Software an die individuellen Bedürfnisse und Vorlieben der Benutzer anzupassen. In vielen Fällen sind Add-Ons auch von Drittanbietern entwickelt und können sowohl kostenlos als auch kostenpflichtig sein. **
-
Was ist ein Add On?
Ein Add-On ist eine Erweiterung oder Zusatzfunktion, die einer bestehenden Software hinzugefügt wird, um deren Funktionalität zu erweitern oder zu verbessern. Diese können von Drittanbietern entwickelt werden und sind oft als separate Module oder Plugins verfügbar. Add-Ons können beispielsweise neue Features, Werkzeuge, Designs oder Integrationen bieten, um die Benutzererfahrung zu optimieren. Sie ermöglichen es den Nutzern, ihre Software individuell anzupassen und an ihre spezifischen Anforderungen anzupassen. Ein Add-On kann sowohl kostenpflichtig als auch kostenlos sein, je nach Entwickler und Funktionsumfang. **
-
Ist das Add-On beschädigt?
Es ist möglich, dass das Add-On beschädigt ist, wenn es nicht ordnungsgemäß funktioniert oder Fehlermeldungen angezeigt werden. Es könnte verschiedene Gründe für eine Beschädigung geben, wie zum Beispiel eine fehlerhafte Installation oder Konflikte mit anderen Programmen. Es kann hilfreich sein, das Add-On neu zu installieren oder den Entwickler um Unterstützung zu bitten. **
Ähnliche Suchbegriffe für DJI-Enterprise-Add-on-FlightHub
-
Red Hat Enterprise Linux Server, Security Select Add-On, Single (Physical or Virtual Nodes)Red Hat Enterprise Linux Server, Security Select Add-On – erweiterte Sicherheitsabdeckung für RHEL Server-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die zusätzliche Sicherheitsanforderungen, Audit-Vorgaben und CVE-bezogene Prozesse in Red Hat Enterprise Linux Server-Umgebungen strukturierter abdecken möchten. Red Hat Enterprise Linux Server, Security Select Add-On, Single (Physical or Virtual Nodes) ist eine professionelle Red Hat Add-On-Subskription für Unternehmen, die ihre Red Hat Enterprise Linux Server-Umgebungen um eine zusätzliche sicherheitsorientierte Abdeckung erweitern möchten. Die Lösung richtet sich an Organisationen, die neben regulären Sicherheitsprozessen zusätzliche Anforderungen rund um Schwachstellenmanagement, Compliance, Audits und CVE-bezogene Nachweise berücksichtigen müssen. Sie eignet sich besonders für IT-Umgebungen, in denen Sicherheitsbewertungen, regulatorische Vorgaben oder interne Richtlinien eine besonders genaue Betrachtung von Sicherheitsupdates und Schwachstellen erfordern. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Security, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Security-Teams, Compliance-Verantwortliche, Systemadministratoren und Organisationen, die Red Hat Enterprise Linux Server in sicherheitskritischen oder stark regulierten Umgebungen betreiben. In vielen Unternehmen reicht es nicht aus, Betriebssysteme nur allgemein aktuell zu halten. Zusätzlich müssen Sicherheitslücken bewertet, Maßnahmen dokumentiert, Audit-Anforderungen erfüllt und interne Vorgaben nachvollziehbar umgesetzt werden. Das Security Select Add-On unterstützt dabei, solche Anforderungen strukturierter in vorhandene Betriebs- und Sicherheitsprozesse einzubinden. Zusätzliche Sicherheitsabdeckung für RHEL Server Das Red Hat Enterprise Linux Server Security Select Add-On erweitert den sicherheitsorientierten Rahmen für entsprechend berechtigte Red Hat Enterprise Linux Server-Umgebungen. Unternehmen erhalten damit eine zusätzliche Grundlage, um bestimmte Schwachstellen- und Sicherheitsanforderungen gezielter zu berücksichtigen und in bestehende Patch-, Compliance- und Risikomanagementprozesse einzubinden. Gerade in regulierten Branchen, auditpflichtigen Organisationen oder sicherheitsbewussten IT-Umgebungen ist eine klare Vorgehensweise beim Umgang mit CVEs wichtig. Das Add-On unterstützt Unternehmen dabei, Sicherheitsanforderungen transparenter zu bewerten, interne Nachweise besser vorzubereiten und den weiteren Betrieb von RHEL Server-Umgebungen strukturierter zu planen. Für Compliance, Audits und CVE-bezogene Anforderungen Red Hat Enterprise Linux Server, Security Select Add-On passt zu Unternehmen, die zusätzliche Sicherheitsanforderungen nicht ad hoc, sondern im Rahmen einer klaren Red Hat Subskriptionsgrundlage abbilden möchten. Die Lösung unterstützt typische Szenarien rund um Schwachstellenmanagement, Compliance-nahe IT-Prozesse, Sicherheitsbewertungen, interne Kontrollen, Audit-Vorbereitung und die strukturierte Dokumentation sicherheitsrelevanter Maßnahmen. Der konkrete Einsatz sollte anhand der vorhandenen Red Hat Enterprise Linux Server-Umgebung, der bestehenden Subskriptionsbasis, der eingesetzten Lifecycle-Add-Ons, der Sicherheitsanforderungen und der jeweiligen Red Hat Bedingungen bewertet werden. Besonders bei produktiven und regulierten Serverumgebungen ist es sinnvoll, Patch-Strategie, CVE-Bewertung, Supportbedarf, Compliance-Vorgaben und langfristige Plattformplanung gemeinsam zu betrachten. So lässt sich das Add-On sauber in IT-, Sicherheits-, Einkaufs- und Budgetprozesse einordnen. Geeignet für sicherheitskritische Enterprise-Linux-Umgebungen In professionellen Unternehmensarchitekturen sind Linux-Server häufig ein zentraler Bestandteil geschäftskritischer Anwendungen, Plattformdienste und Infrastrukturprozesse. Das Red Hat Enterprise Linux Server Security Select Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen Betriebs-, Compliance- und Supportprozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux Server in sensiblen, regulierten oder auditnahen Bereichen einsetzen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Nachweispflichten, Risikobewertung und langfristige Sicherheitsstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Subskriptionsumfang: Single Physical or Virtual Node Der Umfang Single (Physical or Virtual Nodes) beschreibt d...127,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Acronis DeviceLock Enterprise Server DB Access add-onAcronis DeviceLock Enterprise Server DB Access add-on – ergänzende Lizenz für DeviceLock Enterprise Server-Umgebungen Eine zusätzliche Acronis DeviceLock Lizenzkomponente für Unternehmen, die ihre DeviceLock Enterprise Server-Infrastruktur strukturiert in vorhandene Datenbank- und Verwaltungsprozesse einbinden möchten. Acronis DeviceLock Enterprise Server DB Access add-on ist eine ergänzende Lizenzkomponente für bestehende Acronis DeviceLock DLP Umgebungen. Die Lösung richtet sich an Unternehmen, die DeviceLock Enterprise Server nutzen und dabei zusätzliche Anforderungen rund um den Zugriff auf die zugehörige Datenbankumgebung, zentrale Verwaltung, Auditdaten und organisatorische Auswertungsprozesse berücksichtigen möchten. Da es sich um ein Add-on handelt, ist diese Lizenz nicht als eigenständige Komplettlösung zu verstehen, sondern als Erweiterung innerhalb einer passenden Acronis DeviceLock Enterprise Server-Infrastruktur. Wenn Sie Acronis DeviceLock Enterprise Server DB Access add-on kaufen , erhalten Sie eine digitale Lizenz für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Acronis DeviceLock DLP wird in Unternehmen eingesetzt, um den Umgang mit sensiblen Daten auf Endgeräten besser zu kontrollieren und Datenabflussrisiken zu reduzieren. Der Enterprise Server spielt dabei eine wichtige Rolle, wenn Informationen, Protokolle oder zentrale Daten aus der DeviceLock Umgebung gesammelt und verwaltet werden sollen. Das DB Access add-on ergänzt diesen Bereich und eignet sich für Organisationen, die ihre DeviceLock-Serverstruktur mit klaren Datenbank-, Reporting- oder Administrationsprozessen verbinden möchten. Add-on für bestehende DeviceLock Enterprise Server-Strukturen Das DB Access add-on ist besonders für Unternehmen interessant, die bereits mit Acronis DeviceLock Enterprise Server arbeiten oder eine entsprechende Umgebung aufbauen möchten. Es unterstützt den Einsatz in Szenarien, in denen zentral gespeicherte DeviceLock-Daten nicht nur gesammelt, sondern auch besser in interne Verwaltungs- und Kontrollprozesse eingebunden werden sollen. Der Fokus liegt dabei nicht auf einer allgemeinen Endpoint-Schutzlösung, sondern auf einer ergänzenden Komponente innerhalb der DeviceLock Enterprise Server-Architektur. Dadurch eignet sich das Add-on vor allem für IT- und Security-Teams, die ihre bestehende DLP-Umgebung sauberer organisieren möchten. Für zentrale Daten, Auditinformationen und Verwaltung In professionellen DeviceLock-Umgebungen können Protokolle, Auditinformationen und weitere zentrale Daten eine wichtige Rolle spielen. Sie helfen Administratoren und Sicherheitsverantwortlichen dabei, Vorgänge besser nachzuvollziehen, Richtlinien zu prüfen und sicherheitsrelevante Ereignisse strukturierter zu bewerten. Das Acronis DeviceLock Enterprise Server DB Access add-on passt zu Organisationen, die den Umgang mit solchen zentralen Informationen besser in ihre bestehenden IT-Prozesse einordnen möchten. Dazu können beispielsweise interne Kontrollen, Compliance-nahe Auswertungen, administrative Prüfungen oder technische Analysen innerhalb der DeviceLock-Infrastruktur gehören. Für IT-Security, Administration und DLP-Betrieb Das Add-on eignet sich für Unternehmen, bei denen Acronis DeviceLock DLP nicht nur auf einzelnen Endpunkten betrachtet wird, sondern als zentral verwaltete Sicherheitslösung im Unternehmensumfeld. Gerade bei größeren Installationen ist es wichtig, Daten, Protokolle, Serverkomponenten und administrative Zuständigkeiten nachvollziehbar zu organisieren. Acronis DeviceLock Enterprise Server DB Access add-on unterstützt dabei, den Datenbank- und Serverbezug innerhalb einer DeviceLock-Umgebung klarer in bestehende Betriebsprozesse einzubinden. So können IT-Teams ihre DeviceLock-Infrastruktur strukturierter verwalten und besser an interne Anforderungen anpassen. Ergänzende Lizenz statt eigenständiger Komplettlösung Wichtig ist: Bei Acronis DeviceLock Enterprise Server DB Access add-on handelt es sich um eine zusätzliche Lizenzkomponente für eine passende DeviceLock-Umgebung. Das Produkt sollte daher im Zusammenhang mit der vorhandenen Acronis DeviceLock DLP Installation, dem Enterprise Server und den jeweiligen Lizenzanforderungen betrachtet werden. Vor dem Kauf sollte geprüft werden, ob die bestehende DeviceLock-Umgebung, der benötigte Funktionsumfang und das gewünschte Lizenzmodell zum Add-on passen. Besonders bei DLP-Produkten ist eine saubere Zuordnung wichtig, damit Lizenzierung, technische Architektur und interne Sicherheitsanforderungen zusammenpassen. Geeignet für Unternehmen mit zentraler DLP-Verwaltung Das Add-on kann besonders dann sinnvoll sein, wenn Acronis DeviceLock Enterprise Server als zentrale Komponente für die Verwaltung und Auswertung von DeviceLock-Daten eingesetzt wird. Unternehmen erhalten dadurch eine zusätzliche Lizenzgrundlage für den Datenbankbezug innerhalb der Enterprise-Server-Umgebun...1,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Virtual RealityVirtual Reality , Zukunft der historischen Bildung? , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20250319, Titel der Reihe: Historische Bildung und Public History#3#, Redaktion: Kuchler, Christian~Muckel, Kristopher, Seitenzahl/Blattzahl: 192, Abbildungen: mit 54 z.T. farbige Abbildungen, Themenüberschrift: HISTORY / Modern / 21st Century, Keyword: Argumented Reality; Authentizität; Bildung; Geschichtsdidaktik; Lernen; Schule; Simulation; Unterricht; VR; VR-Brille; Virtuelle Realität; Zeitreisen, Fachschema: E-Learning~Lernen / E-Learning~Geschichte / Didaktik, Methodik~Geschichte / Kindersachbuch, Jugendsachbuch~Virtualisierung~3-D-Programm / Virtuelle Realität~Virtuelle Realität - Virtual Reality, Fachkategorie: Lehrmittel, Lerntechnologien, E-Learning~Geschichte allgemein und Weltgeschichte~Virtuelle Welten~Virtualisierung~Virtuelle Realität~Kinder/Jugendliche: Sachbuch: Geschichte, Warengruppe: HC/Erziehung/Bildung/Erziehungsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 222, Breite: 140, Höhe: 12, Gewicht: 232, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist dieses Add-On sicher?
Es ist schwierig, die Sicherheit eines Add-Ons ohne weitere Informationen zu beurteilen. Es ist ratsam, Bewertungen und Rezensionen anderer Benutzer zu lesen, um eine Vorstellung von der Sicherheit des Add-Ons zu bekommen. Zusätzlich kann es hilfreich sein, nach Informationen über den Entwickler und eventuelle Sicherheitslücken oder Datenschutzbedenken zu suchen. **
-
Wie installiere ich ein Add On?
Um ein Add-On zu installieren, öffne zuerst den Webbrowser, in dem du das Add-On installieren möchtest. Suche dann nach dem Add-On, das du installieren möchtest, entweder auf der offiziellen Website des Add-Ons oder im Add-On-Verzeichnis deines Browsers. Klicke auf den Installationsbutton oder Link und folge den Anweisungen, um das Add-On zu installieren. Nach der Installation wird das Add-On in der Regel automatisch aktiviert und kann sofort verwendet werden. Stelle sicher, dass du Add-Ons nur aus vertrauenswürdigen Quellen installierst, um die Sicherheit deines Browsers zu gewährleisten. **
-
Wie kann ich Add On deaktivieren?
Um ein Add-On zu deaktivieren, öffnen Sie zuerst den Browser, in dem das Add-On installiert ist. Gehen Sie dann zu den Einstellungen oder Optionen des Browsers. Suchen Sie nach der Registerkarte "Erweiterungen" oder "Add-Ons". Dort können Sie das gewünschte Add-On auswählen und die Deaktivierungsoption auswählen. Bestätigen Sie die Deaktivierung, und das Add-On sollte nun nicht mehr aktiv sein. Wenn Sie weitere Hilfe benötigen, können Sie auch die Support-Seite des Browser-Anbieters konsultieren. **
-
Was ist ein Add On bei Spielen?
Ein Add-On bei Spielen ist zusätzlicher Inhalt, der nach der Veröffentlichung des Hauptspiels veröffentlicht wird. Es kann neue Level, Charaktere, Waffen, Missionen oder Storylines enthalten, um das Spielerlebnis zu erweitern. Oftmals müssen Spieler für Add-Ons zusätzlich bezahlen, aber es gibt auch kostenlose Add-Ons. Sie können das Hauptspiel erheblich verändern oder verbessern und den Spielern neue Herausforderungen und Möglichkeiten bieten. Add-Ons sind eine beliebte Möglichkeit für Entwickler, die Lebensdauer eines Spiels zu verlängern und die Spielerbindung zu erhöhen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.